WordPress 7.1.1 于本周四发布,共修复 11 个安全漏洞、17 个核心 Bug 及 19 个块编辑器问题。值得注意的是,Anthropic 和 AI 渗透测试公司 pwn.ai 再次出现在漏洞报告者名单中。该版本由核心提交者 Aaron Jorbin 主导,联合独立提交者 Adam Silverstein、Andrei Draganescu 及贡献者 Adrian Duffell,共有超过 90 人参与,来自 Automattic、Bluehost、GoDaddy、Pantheon 和 WP Engine 的代表亦有贡献。开启了自动后台更新的站点应已自动打上补丁,建议其余站点尽快手动更新。

核心漏洞一览
wpautop() 存储型 XSS(无需认证) Awesome Motive 的 Rafie Muhammad 报告了一个存储型跨站脚本漏洞,藏在 wpautop() 函数中。攻击者无需登录即可注入脚本,但需等待评论审核通过。这是本版所有修复中认证门槛最低的一个。
WP REST Templates Controller 路径遍历(需登录认证) Anthropic 报告了一个经认证的路径遍历漏洞,影响 WP REST Templates Controller。
贡献者级别任意文章覆盖(需贡献者权限) 同样来自 Anthropic,攻击者可在特定条件下覆盖他人文章。
特制 URL 自动安装/预览未激活主题 pwn.ai 联合研究员 Paulos Yibelo 发现,攻击者可利用特制 URL 从 WordPress.org 自动安装并预览一个未激活的主题。
其他值得关注的修复
- 主题自定义头部存储型 XSS:Happy Prime 所有者 Jeremy Felt 报告,影响支持自定义头部的主题。
- HTML API
set_modable_text()跳出评论:同一报告者发现,利用突然关闭序列可突破评论边界。 - XML-RPC 绕过:
edit_css能力检查被绕过,Ben Bidner 发现。 - 网络激活漏洞:Jesse McNeil 报告,管理员可在网络层面激活仅限网络使用的插件。
- 父文章标题泄露:HDWSec 报告,私有父文章标题会泄漏。
- 草稿/待审文章 slug 披露:安全研究员 Hermanhms 报告。
- 评论重新归属问题:安全研究员 viridis 报告。
安全团队自身发现了其中 3 个问题。
AI 公司持续出现在致谢名单中
自今年 7 月以来,每次 WordPress 安全发布都出现了 AI 公司的身影——无论是作为漏洞报告者,还是在发现过程中使用了 AI 模型:
- WordPress 7.0.2:紧急发布,修复了一个关键的前置认证 RCE,发现者使用了 OpenAI 的 Sol Ultra。
- WordPress 7.0.3:三周后发布,12 个修复,致谢了 Anthropic、pwn.ai 和 Aikido Security。
- WordPress 7.0.4:一周后发布,修复了由 pwn.ai 报告的通过 Imagick 实现的作者级 RCE。
- WordPress 7.1.1:本次,Anthropic 和 pwn.ai 再次出现。
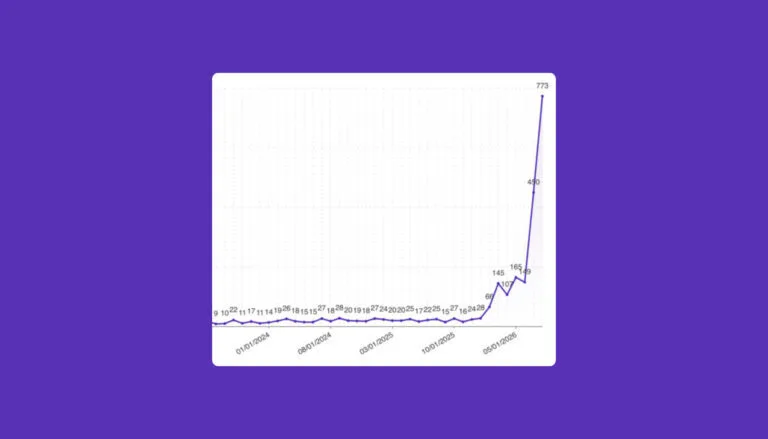
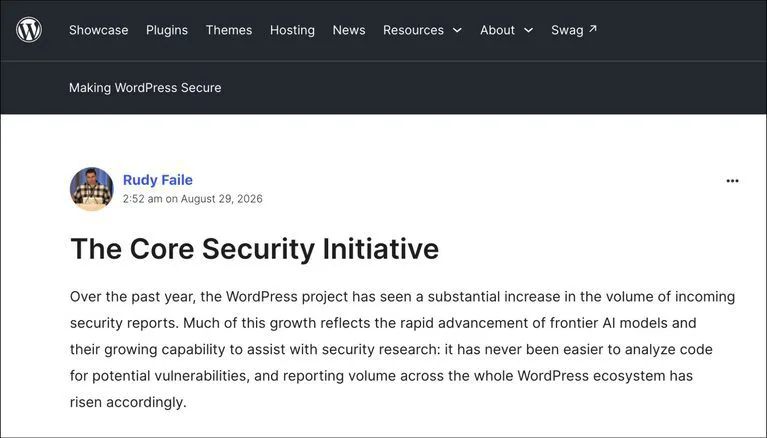
安全团队已在应对 AI 驱动报告量的激增:9 月 1 日宣布了 Core Security Initiative,正式回应 AI 发现带来的变化——HackerOne 月提交量从过去十年维持的 20–30 条,飙升至今年 8 月的 773 条。团队随后收紧了漏洞赏金范围,提高了低 severity 报告的入选门槛。
影响与建议
本次 7.1.1 修复的漏洞严重程度均不及 7 月发现的 RCE,但 AI 公司持续参与的趋势短期内不会改变。建议所有站点立即更新至 7.1.1,4.7 及以上版本均可获得向后移植的安全修复。下一个主要版本为 7.2,计划于 12 月发布。