WordPress 7.1.1 发布:17 个内核修复 + 11 项安全补丁
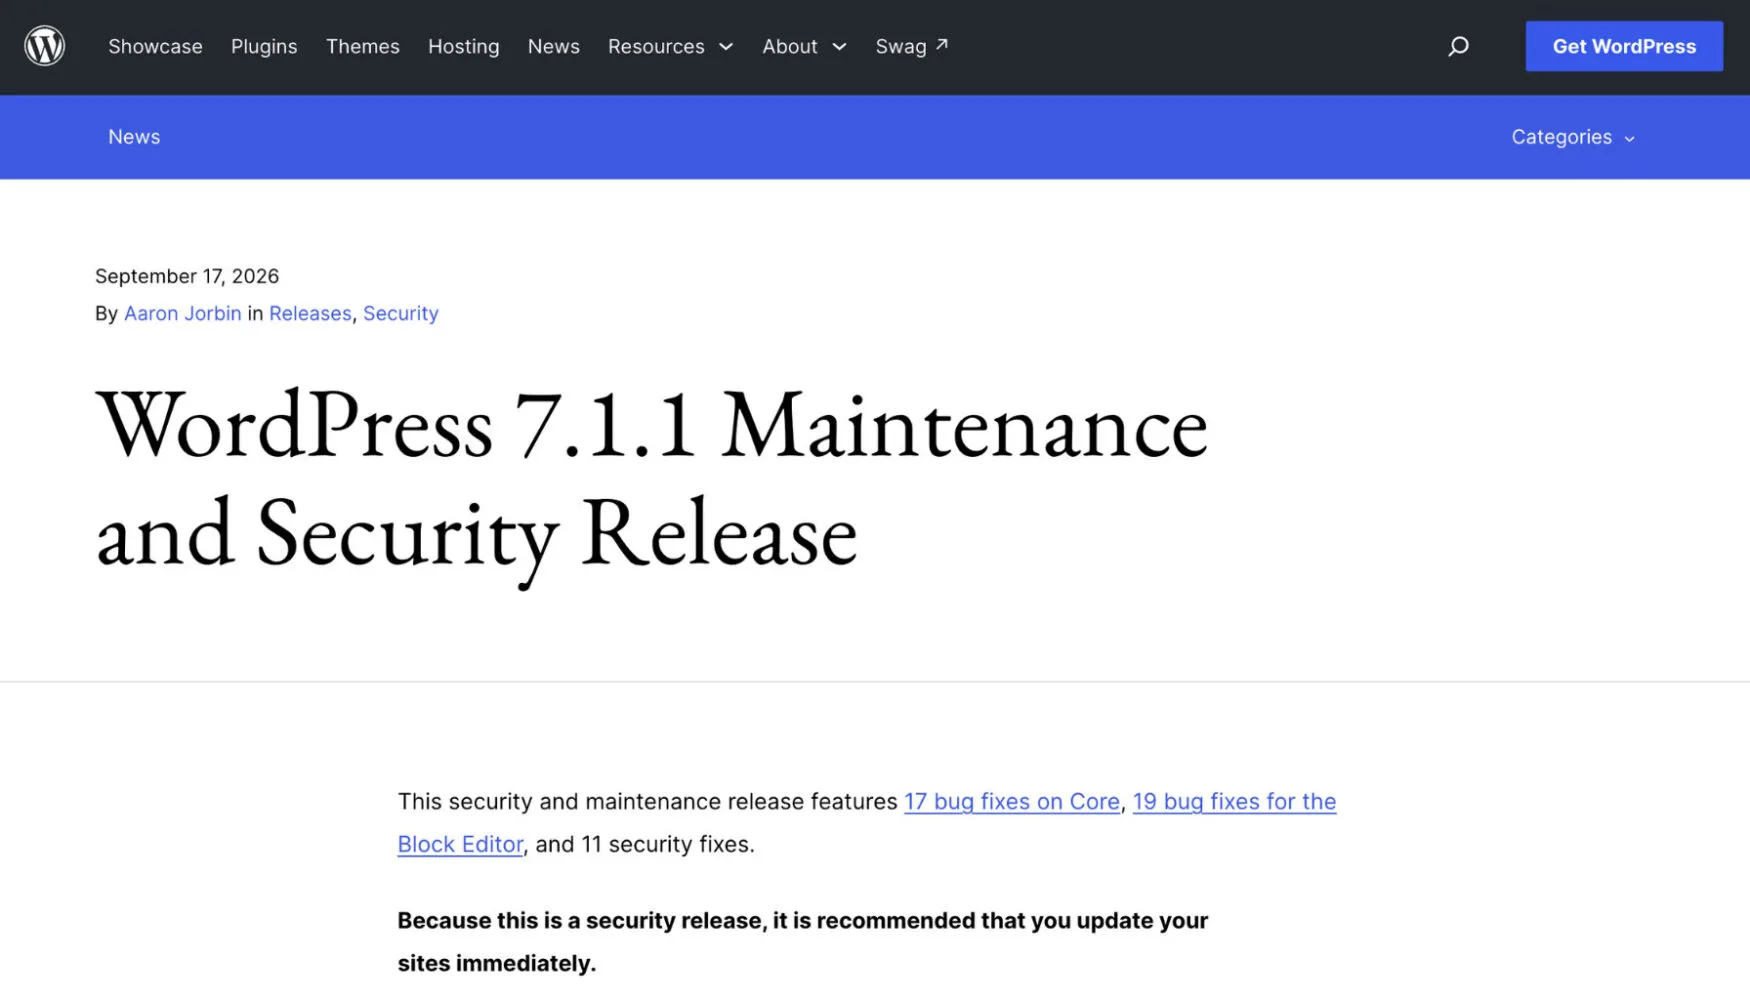
WordPress 官方于近日发布了 7.1.1 版本,这是一个短周期维护与安全更新版本。该版本在 Core 部分修复了 17 个 Bug,区块编辑器(Block Editor)修复了 19 个 Bug,并包含 11 项安全漏洞修补。
由于涉及安全问题,官方强烈建议立即更新所有站点。
更新方式
- 直接从 WordPress.org 下载安装包
- 登录后台 →「仪表盘」→「更新」→ 点击「立即更新」
- 已开启后台自动更新的站点将自动开始推送
下一个版本时间表
WordPress 7.1.1 为短周期版本。下一个主要版本为 7.2,计划于 12 月 发布。
安全漏洞详情
本次修复的安全问题涉及多个攻击面,以下为值得关注的重点:
存储型 XSS 风险
- wpautop() 函数中的存储型跨站脚本:未认证访客可在待审核评论中注入脚本代码。由 Rafie Muhammad(Awesome Motive, Inc.)报告。
- 部分主题自定义头部(Custom Headers)存储型 XSS:由 WordPress 安全团队 Jeremy Felt 报告。
认证用户权限问题
- 贡献者(Contributor)及以上角色可任意覆盖他人文章:由 Anthropic 报告。
- 贡献者以上角色可泄露草稿/待审文章别名(Slug):由 hermanhms 报告。
- 任何已认证用户均可重新分配评论归属:由 viridis 报告。
API 与接口层面的绕过
- HTML API set_modifiable_text() 可通过异常闭合序列跳出评论范围:由 Jeremy Felt 报告。
- REST Templates Controller 存在认证路径遍历漏洞:由 Anthropic 报告。
- XML-RPC 接口可绕过 edit_css 检查发布 customize_changeset:由 WordPress 安全团队 Ben Bidner 报告。
其他风险
- 特殊构造的 URL 可自动安装并预览 WordPress.org 上处于非激活状态的主题:由 Paulos Yibelo 与 pwn.ai 报告。
- 站点管理员可在网络层面激活「仅网络可用(Network-only)」插件:由 Jesse McNeil 报告。
- attachment_submitbox_metadata() 缺少 read_post 权限检查,泄露私有父文章标题:由 HDWSec 报告。
回溯发布说明
本次安全修复将以回溯(backport)方式同步至所有仍在接收安全更新的历史分支(目前覆盖至 4.7)。需要注意的是,WordPress 官方目前仅actively 支持最新版本,旧分支的安全更新为非连续性推送。