WordPress 安全团队用自动化推进“完美安全发布”
漏洞报告数量持续攀升,安全补丁发布频率随之提高,WordPress 安全团队正把发布流程中最耗人力的环节交给脚本处理。团队代表 John Blackbourn 表示,自动化是当前的工作重点,目标是在大幅压缩人工工时的同时加快发布节奏,把人力真正转向漏洞修复。
漏洞压力与发布节奏
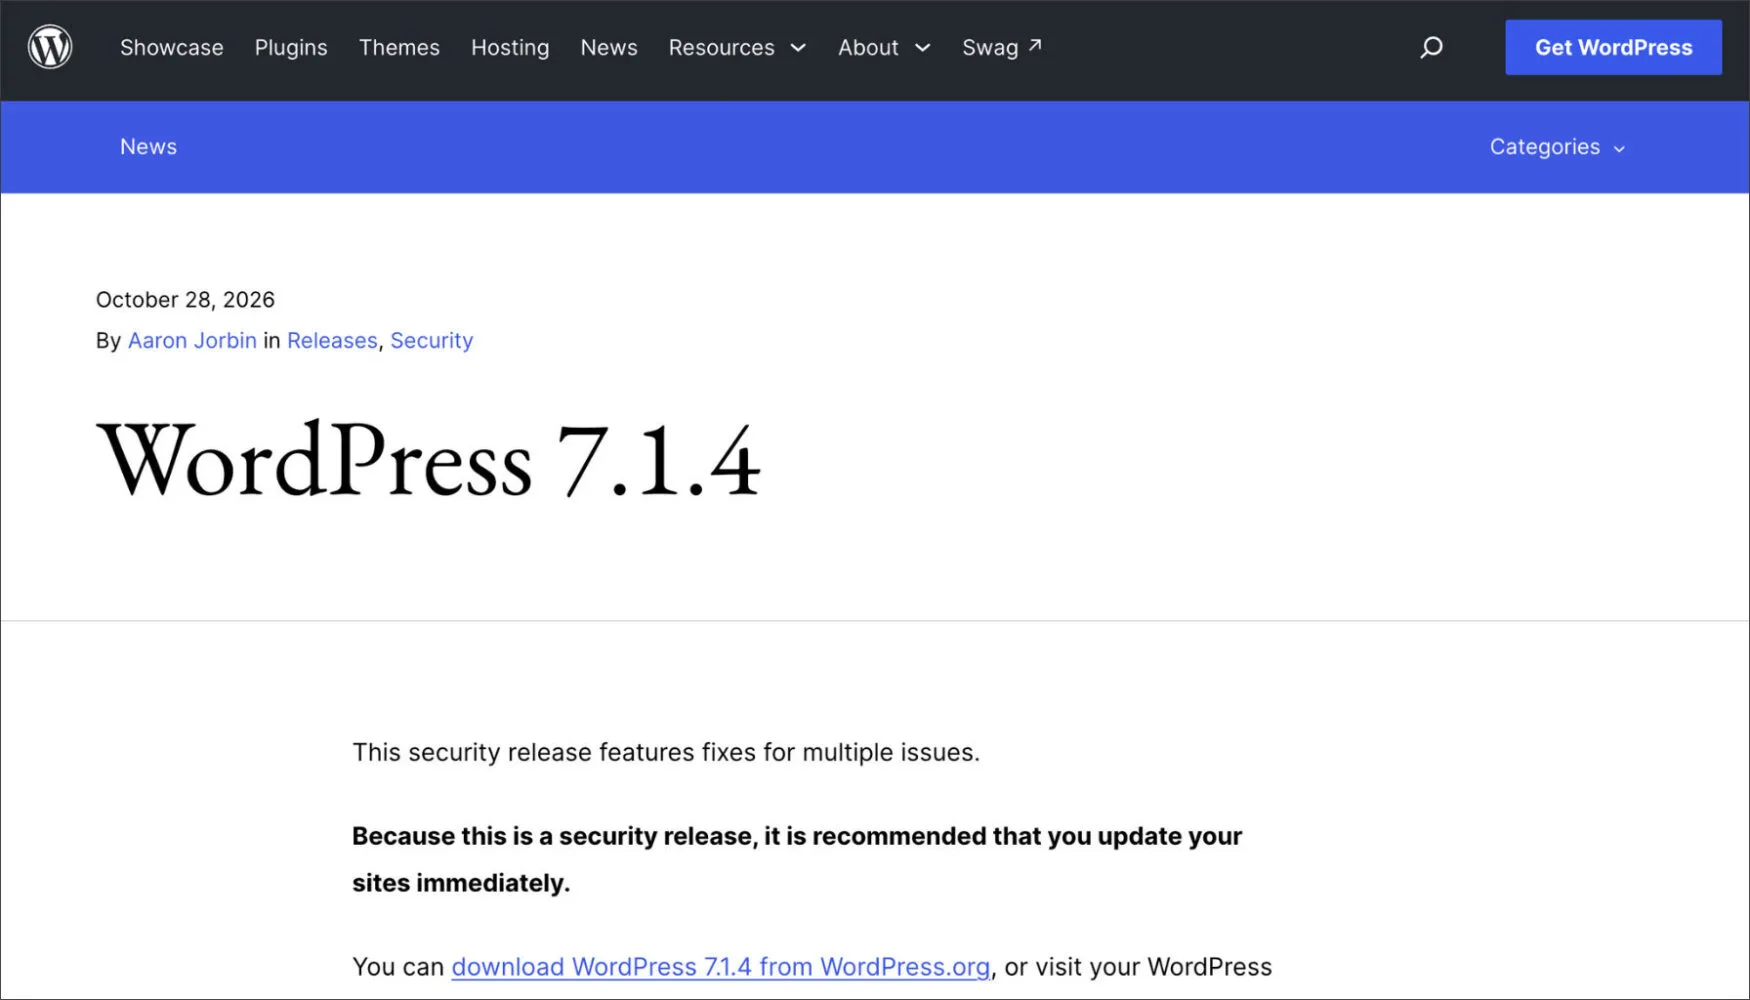
WordPress 的 HackerOne 页面 显示,过去 90 天共有 2,306 份报告;而在三周前报道 WordPress 7.1.3 时,这一数字还是 2,004。报告量持续增长,直接带来了更密集的小版本安全更新——就在前一天发布的 WordPress 7.1.4 安全版本中,共修复了 22 个漏洞。
Blackbourn 表示,一个典型的发布日可能要持续九到十个小时,其中大量时间花在逐个分支运行脚本,以及等待每次提交依次通过验证上。今年三月,他曾同时协调 WordPress 6.9.2 与 6.9.3 两个安全版本发布,经历了格外漫长的一天。

他的描述很直白:如果每个脚本耗时一分钟、分支有 25 条,那么单个修复就要半小时,而且每个修复都得重来一遍。
这种“明知道明天会很漫长”的预期会影响贡献者完成修复、投入下一次发布的热情——自动化正是为了缓解这一点。Blackbourn 坦言:“这本来不该是什么大事,但现在它就是。这时间一长,真的会磨人。”
自动化做到了哪一步
目前自动化已覆盖常规的大版本、小版本以及安全版本发布,并保留了“几道人工关卡”。团队还把更多流程文档化,并提高了对旧分支的测试覆盖率。
被回移植(backport)到旧分支的自动化比预想中更容易。团队原本认为最老的分支——与主干代码偏离最远的那批——可能需要 AI 介入,但实际情况是,95% 的时候只是一个纯粹的 PHP 脚本在做回移植,并且一路顺利地走过各个分支。Blackbourn 将这归功于 WordPress 对向后兼容的长期坚持。
当前这些工具大多还是逐个手动串行执行。Blackbourn 表示,团队接下来要着手解决“上一层的问题,也就是把它们全部连接起来”。
部分工作是在公开进行的。不涉及安全敏感的工具正从团队内部私有仓库复制到 GitHub 上的 core-release-utils,该仓库于 8 月底建立。到目前为止,多数提交来自 Automattic 首席质量官 Lance Willett,他的 GitHub 动态会同步到 WordPress Slack 的 #core 频道。
AI 智能体的角色与边界
AI 智能体已经开始参与评估新提交的 HackerOne 报告,但最终判断仍然由人来做出。
Blackbourn 说明:“它们目前不做任何裁定,也不会去关闭报告之类的动作。它们只是发出一条摘要和一个建议,比如:这个问题有效吗?严重程度如何?是否属于重复提交?”
“完美安全发布”与刻意保留的摩擦
据 Blackbourn 介绍,最终目标是核心贡献者口中的“完美安全发布”——一条打通 HackerOne、GitHub 与 WordPress.org 基础设施的端到端工作流。
不过,目前部分流程摩擦是被刻意保留的:在 WordPress.org 上只有极少数贡献者拥有打包发布的权限,这是防止供应链攻击的一道防线。Blackbourn 提到,即便有人拿到了他的 SVN 密码,也无法用 WordPress 发布新版本,“这是有意为之”。
人手与资金
在自动化推进的同时,安全团队在贡献者人数上“处于不错状态”。Blackbourn 认为,增加人手并不能加快进度。但资金是另一个问题:本月早些时候,WordPress 执行总监 Mary Hubbard 向 WordPress 生态中 30 多家最大的公司发出求助,希望共同资助安全项目。自 2017 年 HackerOne 项目启动以来,Automattic 承担了全部漏洞赏金支出。