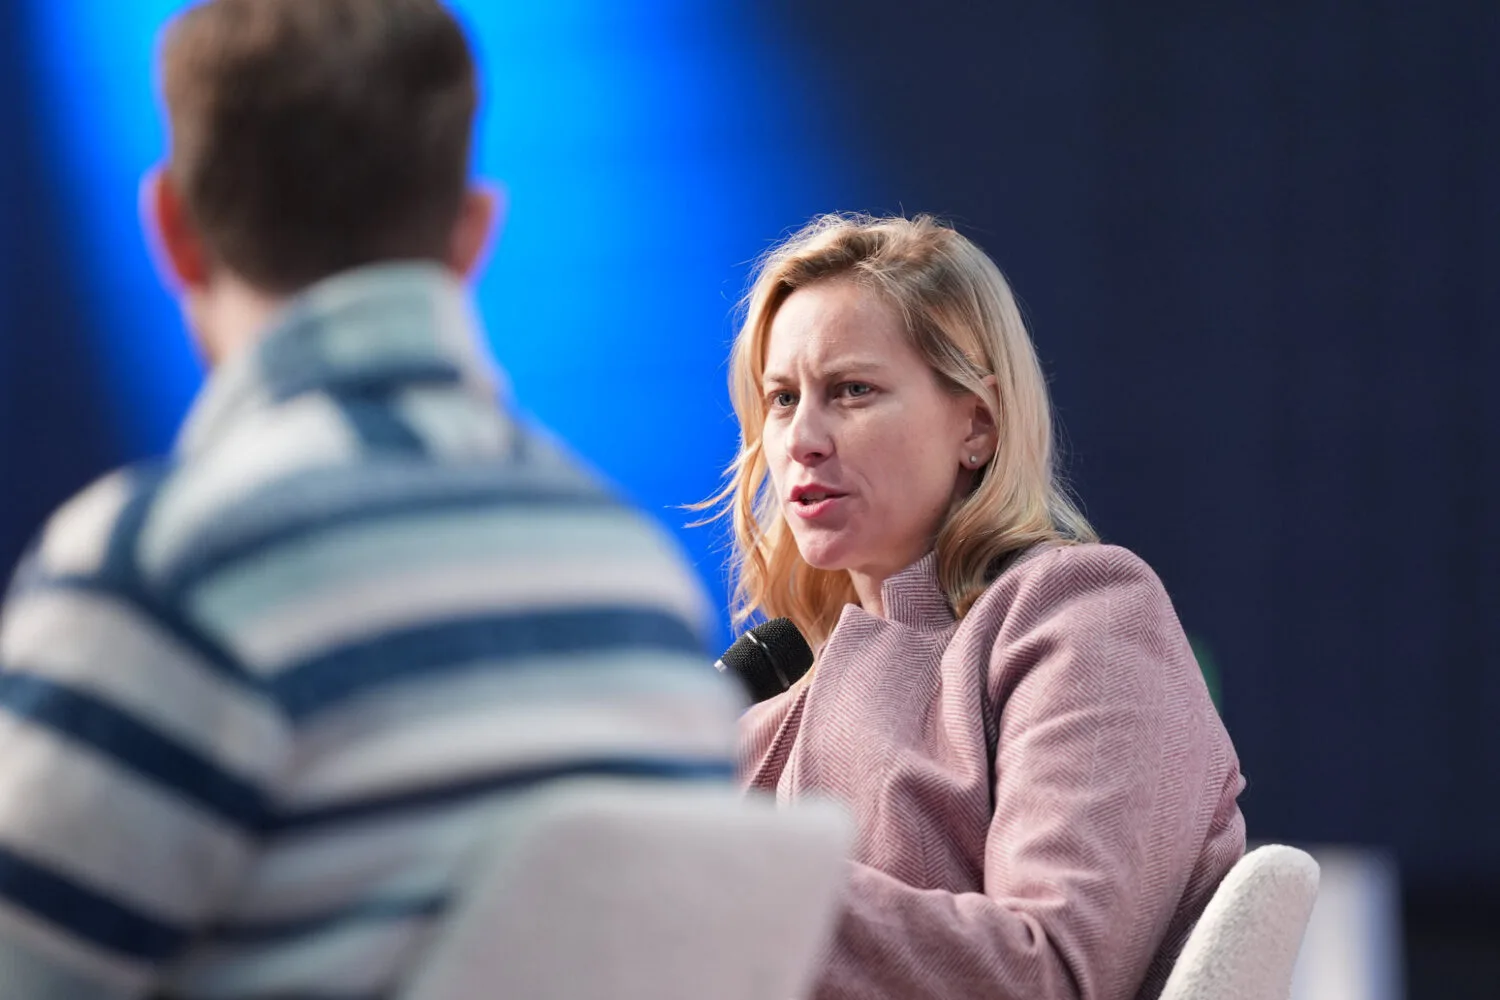
WordPress 执行总监 Mary Hubbard 本周一向超过 30 家生态头部企业(涵盖托管、插件、安全领域)的 CEO 发出公开信,呼吁各方共同资助 WordPress 安全项目。被点名的主要接收方包括 GoDaddy、Newfold Digital、Hostinger,以及 SiteGround、IONOS、DigitalOcean、DreamHost、Kinsta、OVHcloud、Namecheap、Pantheon、Porkbun 等托管与域名服务商。

Hubbard 在信中指出,AI 技术已"大幅降低了漏洞发现、报告与利用的成本",导致 HackerOne 漏洞赏金平台在近 90 天内收到近 2000 份报告,"数量超过项目历史任何时期,且增速仍在上升"。数据显示,该平台近 90 天已累计 2004 份报告,发放赏金逾 9 万美元,占该项目自 2017 年 4 月上线 以来总支出(超 20 万美元)的近一半。

Hubbard 同时透露,Automattic 目前承担了 100% 的资金,包括所有赏金支付、分类筛选、验证、修复以及覆盖 WordPress 4.7 以来所有受支持版本的安全发布协调工作。"一家公司无法独自承担这一切。每一个建立在 WordPress 之上的企业都依赖其安全性,所以我直接请求:您能否为这个保障体系贡献力量?"
核心变化:安全报告三个月翻倍,WordPress 连推三次核心安全更新
值得注意的是,这封邮件发出前一天,WordPress 7.1.3 正式发布,包含了七项安全修复。这是不到三周内 WordPress 核心的第三次安全发布(前两次为 7.1.1 和 7.1.2)。漏洞报告数量已从过去十年间每月 20–30 份的基准线,飙升至 7 月的 450 份和 8 月的 773 份。安全团队近期收紧了项目范围,并启动了 Core Security Initiative 以规范响应流程。
信中未提及的企业包括 WP Engine(与 Automattic 自 2024 年起陷入法律纠纷)以及 Nexcess,尽管两者均在 7.0.2 和 7.1.1 安全公告中被列为贡献者。
各方回应:普遍支持,但要求明确机制与认可方式
针对 Hubbard 的呼吁,多家企业对 The Repository 表示了审慎支持态度,同时希望了解更多细节。
- Hostinger:Marco Chiesi(WordPress 负责人)表示公司认真对待此请求,正在探索派驻内部人员参与的可能性。自 7 月起,Hostinger 已与安全团队直接合作,为客户提前部署 Web 应用防火墙规则并加速核心更新推送。
- Kinsta:CEO Jon Penland 认为安全是 WordPress 保持商业网站竞争力的最重要议题。Kinsta 目前已资助多名项目贡献者,希望支持安全团队认为关键的方向。
- Awesome Motive:CEO Syed Balkhi 表示公司已赞助多名 WordPress 安全与插件团队贡献者,愿意向公共基金追加投入,但希望明确"需求是什么、贡献者将如何被认可",当前描述"过于模糊"。
- Human Made:CEO Tom Willmot 透露,公司目前全职资助 WordPress 安全团队代表 John Blackbourn。他表示曾尝试在之前推动企业联合设立安全基金,"遗憾未能获得足够响应",但他认为安全投资"处于最容易投入、影响最高、与业务利益最吻合的交叉地带"。
- Patchstack:CEO Oliver Sild 认同 WordPress 需要更协调的安全努力,但强调"不应只谈资金"。他透露 Patchstack 自 2022 年推出生态级漏洞赏金计划以来,已自掏腰包支付 60 万美元赏金,并协助协调了超过半数已知 WordPress 安全问题的修复工作。但 Sild 表示,Patchstack 始终未被允许正式参与 WordPress 安全或插件团队。
核心争议:谁有资格进入安全会议室
安全研究员 Sild 表示:"我认为,对 WordPress 生态安全作出重要贡献、已证明值得信赖、并提供有意义研究的人,应该被允许进入安全讨论与决策的房间。"他同时承认一定程度的审核有其必要,但指出许多持有访问权限的人是出于历史原因,可能已不再活跃参与安全工作。
Sild 补充称:"与此同时,过去几年真正作出实质贡献的人反而无法参与进来。这个流程需要改革。" Hubbard 在邮件中表示,愿意向任何需要详细数据分解的公司分享项目信息,并写道希望"本季度能有一批贡献者与我们站在一起。" GoDaddy、Newfold Digital 及 Wordfence 暂未就此事置评。
信息披露
Automattic 旗下的 Pressable、WP Engine、Patchstack、Human Made 及 Awesome Motive 为 The Repository 赞助商。