文件上传是 WordPress 网站最常见的功能之一——招聘页面收集简历、表单接收附件、多作者博客开放媒体库。这些场景都很正常,但也是恶意文件潜入服务器或收件箱最常见的入口之一。
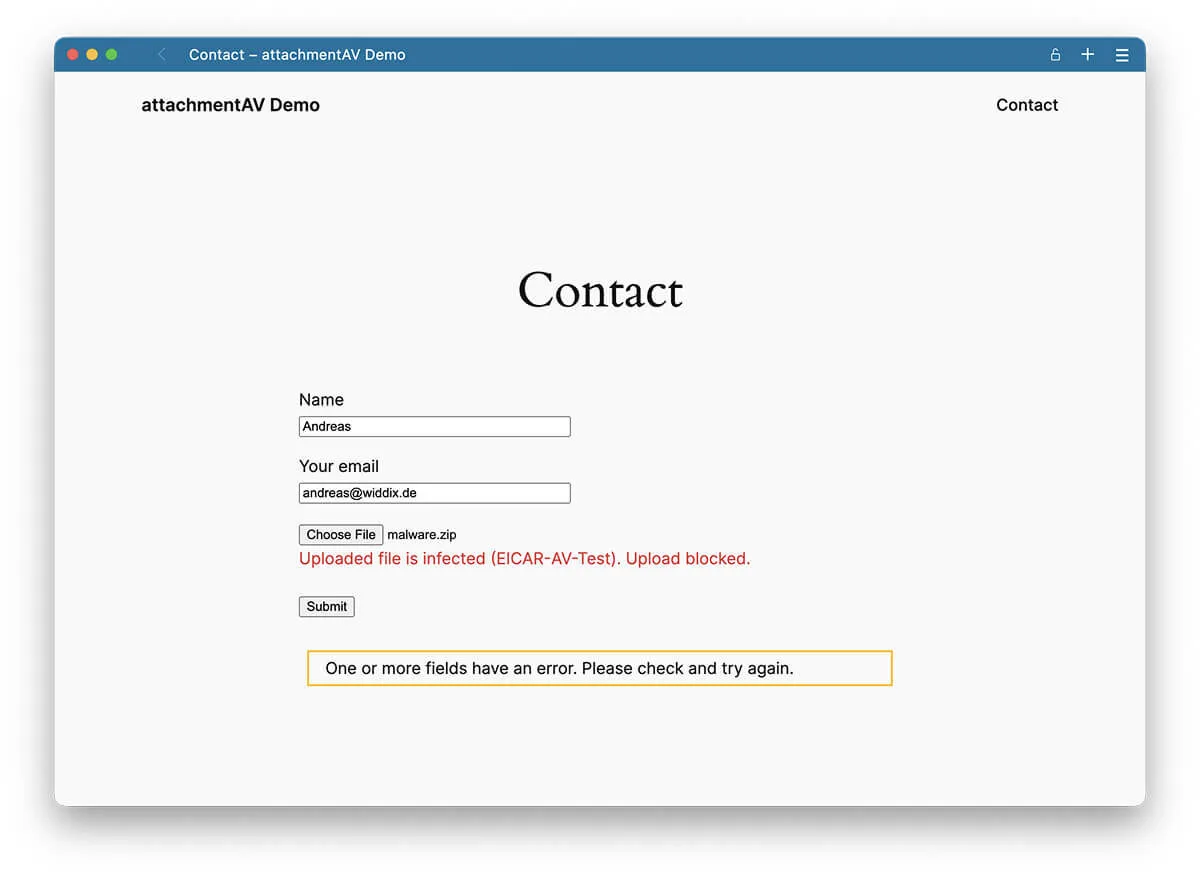
attachmentAV for WordPress 将防护节点前移至此。所有通过支持表单或媒体库上传的文件,都会经过实时扫描,检测病毒、木马、勒索软件及其他恶意软件,受感染的文件会连同整个表单提交一并被拒绝。
产品定位:一站式文件安全扫描
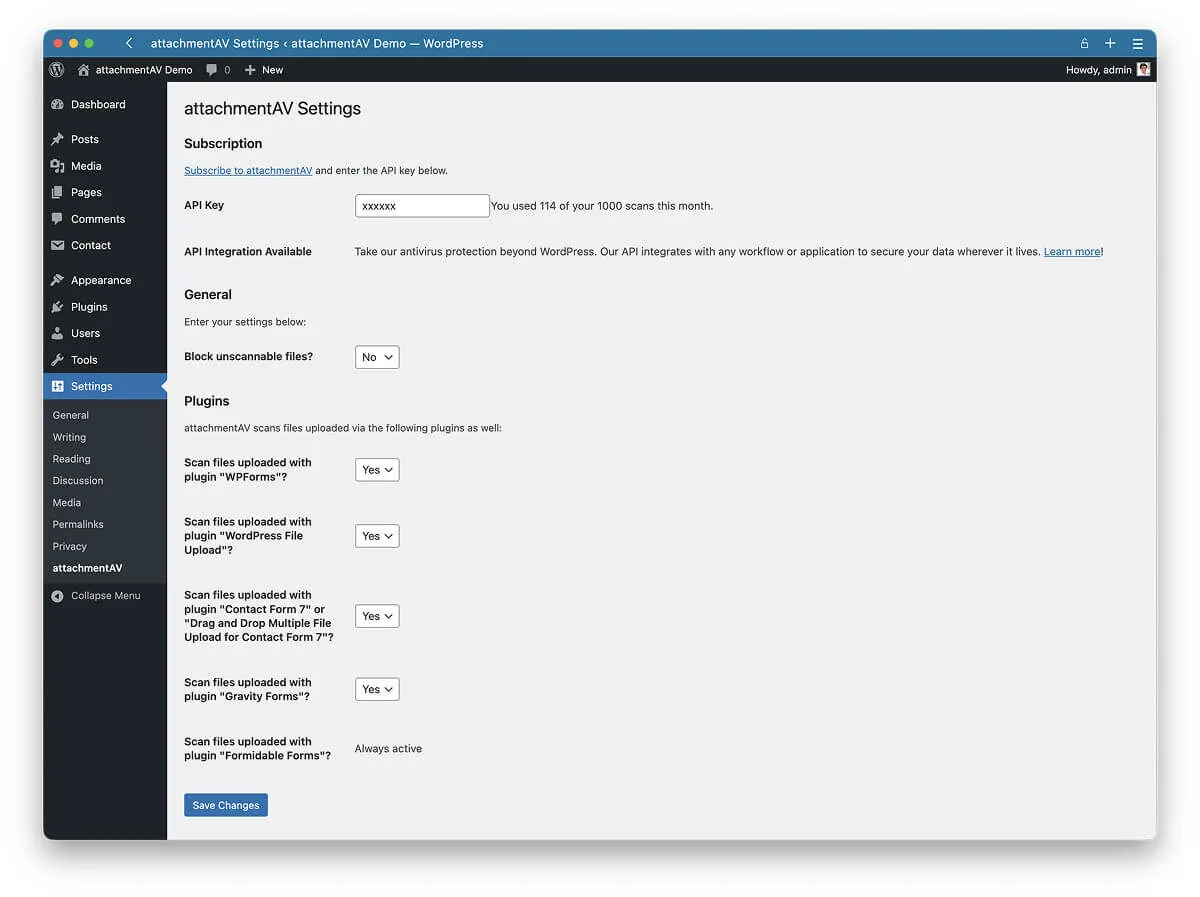
attachmentAV 是一款定位清晰的产品:专注做好一件事。它兼容 Contact Form 7、WPForms、Gravity Forms、Formidable Forms、Forminator 和 WordPress File Upload,并对媒体库所有上传文件进行扫描。
检测引擎基于 Sophos(attachmentAV 为 Sophos 官方 OEM 合作伙伴),意味着用户持续获得最新签名库和零日威胁防护,而非依赖本地维护。
附件文件往往会被邮件发送、同步至 CRM 或保存至共享盘,恶意文件沿这条链路传播会造成连锁损失。更值得关注的是:受感染文件一旦被搜索引擎识别为恶意分发源,网站流量将受到严重影响。attachmentAV 披露的数据显示,在 2026 年 9 月 29 日前的 30 天内,扫描量达 1.9TB,发现 402 个感染文件——这一数字对于中小型站点同样不可忽视。
在 WordPress 安全体系中的位置
大多数 WordPress 安全方案以防火墙 + 登录加固 + 定时扫描核心文件为主。两者都很重要,但均无法在文件存储或邮件发送之前,打开 PDF 附件或表单上传内容进行检测。
attachmentAV 的价值在于直接嵌入表单插件和媒体库流程,与现有安全工具形成互补,而非替代关系。特别适合以下场景:招聘页面、客户资料收集表单、多作者博客,以及需要向合作方证明文件处理规范的各类组织。
实际工作流程
从安装到启用防护,操作步骤极为简洁:从 WordPress.org 安装免费插件,参考安装指南完成配置,点击几下即可开启防护。用户上传文件后,插件将文件发送至 attachmentAV API,由 Sophos 在数秒内完成扫描;若文件被判定受感染,插件自动删除文件并发送通知。
服务完全托管,无需在服务器上维护扫描引擎或签名数据库。
嵌入现有表单插件,无需迁移
attachmentAV 无需更换表单构建器或重建任何内容,对维护大量客户站点的代理商和技术支持团队十分友好。整条表单记录一并拒绝的设计逻辑也是合理的——半接受的记录附带缺失的附件,只会增加后续跟进人员的工作负担。
表单是显而易见的风险点,但媒体库往往是团队最易忽视的漏洞。不可能确保每位贡献者本地都装有合格的杀毒软件,因此 attachmentAV 对媒体库所有上传采取零信任策略,在文件发布前完成检测,不改变编辑团队现有工作方式。
安全资质通过审计验证
attachmentAV 持有 ISO 27001 认证,公司总部位于德国,数据处理受 GDPR 合规数据处理协议约束。文件在传输和存储时均加密,处理完成后即删除,具体细节可参阅其安全页面。有过填写客户安全问卷经验的技术人员会理解:在企业采购场景中,这套合规文件与检测引擎本身同样重要。
适用人群分析
代理商:attachmentAV 可作为托管服务套餐的自然补充,Agency 方案支持无限站点和无限扫描,无需按客户逐个管理配额。
开发者:产品高度独立,无需维护自定义上传处理逻辑或服务端杀毒程序,集成成本极低。
博主与内容创作者:媒体库扫描是最高优先级的功能——Guest Contributor 上传的一个受感染文件,即可让整个站点瞬间陷入风险。
上传阶段拦截的长期价值
处理过受感染 WordPress 站点的人都清楚,真正的成本从来不是修复本身,而是追溯文件来源所耗费的时间、与客户的艰难沟通,以及等待搜索引擎重新信任站点的漫长过程。attachmentAV 将这一整类风险压缩到文件存储、发送或发布之前这一最廉价的处理节点。
由于扫描通过 attachmentAV API 完成,所有防护不依赖主机资源,不会给服务器带来额外负载,也不会影响站点访问速度。文件被删除并自动标记后,团队无需任何人工介入——这才是安全工具应有的体验。
上传即信任:attachmentAV 为 WordPress 站点文件上传加一道安全锁
适用场景:谁应该认真考虑这款插件
如果你的 WordPress 站点需要接收来自不受控用户的文件——典型场景包括表单提交、访客上传、投稿系统——强烈建议认真评估 attachmentAV。特别是当你的站点已经运行了官方支持的表单插件(如 WPForms、Gravity Forms、Contact Form 7 等)时,接入成本很低,安全收益却很直接。
对于经营多家客户站点的代理机构来说,如果客户有明确记录在案的安全合规要求(比如需要通过等保测评或满足特定数据保护条款),attachmentAV 几乎是必选项,而非可选项。
相反,一个纯粹的展示型站点,页面中没有设置任何文件上传字段,当前的安全优先级可以暂时放低——这套机制对你来说还不是必需品。
核心逻辑:让信任与安全不再对立
文件上传本质上是站点向访客递出的一份信任——你愿意接收对方的内容,就意味着允许外部数据进入你的系统。传统方案往往只能在"开放接收"和"严格限制"之间二选一,而 attachmentAV 提供了第三种可能:在继续保持接收能力的前提下,通过多层扫描和隔离机制,让这份信任不再等同于安全敞口。
换句话说,你不必为了安全而关闭上传功能,也不必为了业务而承担风险——两者可以兼得。