WordPress 7.1.2 紧急修复 critical 漏洞:攻击者不到五小时即开始探测
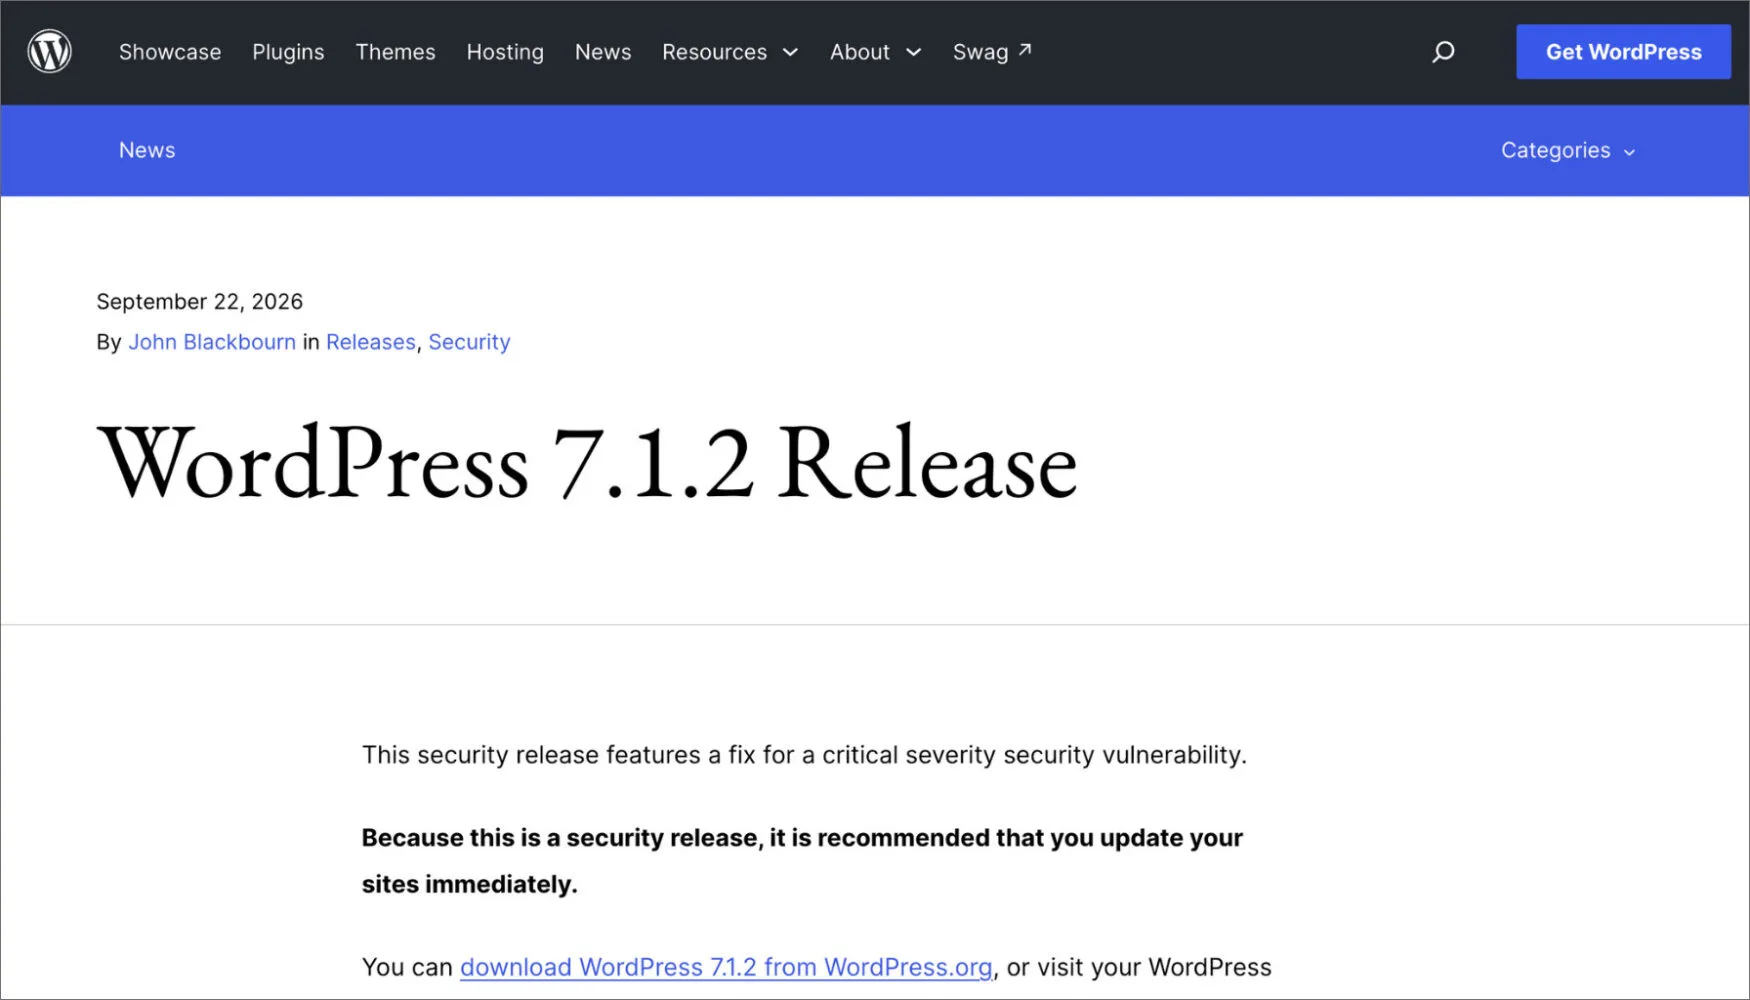
WordPress 7.1.2 已发布,修复了一个可导致未认证攻击者在部分站点上远程执行代码的 critical 级别漏洞。据安全公司 Patchstack 监测,补丁上线不到五小时,攻击探测便已出现。
此次安全版本由 Human Made 赞助的 WordPress 安全团队代表 John Blackbourn 主导发布。官方安全公告将漏洞评级为 CVSS 4.0 9.2 分(critical),修复已 backport 至 WordPress 4.7 以来的所有分支。开启自动后台更新的站点应已自动修补,其余用户建议立即手动升级。
漏洞详情:模板路径穿越导致 RCE
漏洞由苏黎世安全工程师 Robert Ressl 发现,于 7 月 20 日通过 WordPress HackerOne 项目报告——恰逢紧急版本 7.0.2 修复另一个预认证 RCE 的两天后。Ressl 在配套博客中提到,报告最初被归类为其他类型,后被重新认定为有效漏洞;他于 9 月 15 日收到通知称修复即将发布。在约两个月的等待期间,安全团队的 HackerOne 收件箱恰逢被 AI 生成报告大量涌入。
漏洞位于 WordPress 判断页面模板文件时使用的逻辑中:匿名访问者可欺骗该流程,从当前激活主题目录外加载 PHP 文件。Patchstack 在分析中指出,同一代码段的其他位置已有检查来阻止此类路径欺骗操作,但未应用到从用户请求中获取的值。
根据官方公告,漏洞利用需满足两个前提条件同时成立:
- 当前激活主题的顶级文件夹名称以
page-开头(公告点名了 Twenty Twelve、Twenty Fourteen 默认主题,以及 Neve、Hestia、Sydney 等第三方主题) - 服务器上存在被加载后对攻击者"有用"的 PHP 文件
从文件包含到代码执行的最常见路径,指向了 PEAR(PHP 遗留包管理器)附带的一个文件——当 PHP 的 register_argc_argv 配置开启时,该文件会变成危险工具。受影响环境包括:Docker 官方 PHP 镜像,以及默认配置下运行 PHP 8.5 以下版本的 cPanel 环境。Ressl 表示未曾统计过实际有多少在线站点同时满足这两个条件。
这也使得本次漏洞的实际攻击面小于 7.0.2——后者在全新安装(无插件)状态下即可被利用。
修复策略:从单点补丁到系统性加固
此次修复在补上缺失检查的基础上更进一步:WordPress 现在要求其加载的每个模板文件必须位于经批准的主题文件夹内。Patchstack 认为,这表明安全团队"将模板解析视为一类问题,而非单个 bug"来处理。
攻击者动向:五小时内即开始侦察
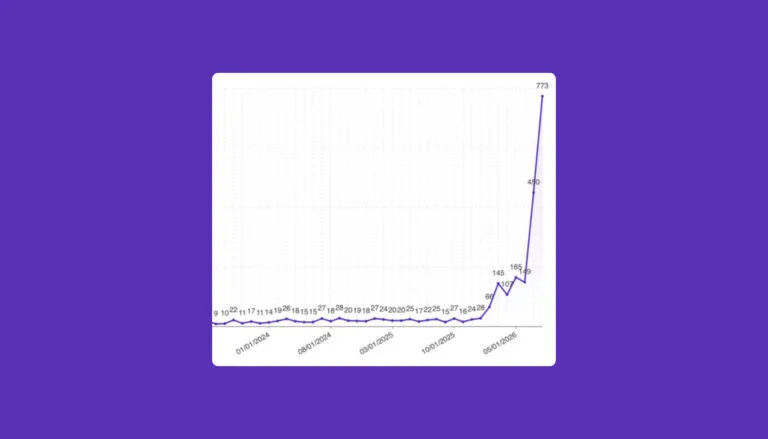
Patchstack 安全研究负责人 Dave Jong 在后续博文中表示,首批探测流量于周二 17:44 UTC 出现在其日志中。攻击载荷与补丁所修复的确切编码方式完全吻合,说明攻击者直接基于官方 diff 分析构造利用代码,而非自行挖掘漏洞。
Jong 将初期流量定性为侦察行为:攻击者将漏洞指向无害的核心文件,以测试文件包含是否成功。他将这种手法描述为"廉价而可靠的 oracle",可用于快速构建存在漏洞的站点列表。
"真正值得关注的下一步——将同一利用手段指向 pearcmd.php 且目标主机开启了 register_argc_argv——目前尚未在我们的数据中出现,"Jong 表示,"我们预期它会跟随扫描结果返回,届时的攻击目标才是真正需要关注的变量。"
更新提示
WordPress 7.1.2 距离上一个包含 11 项安全修复的 7.1.1 发布不足一周。此次更新也打破了一项"规律":自 7 月以来的每一个核心安全版本,致谢名单中均有 AI 公司或 AI 辅助发现的身影(包括 7.0.2 至 7.1.1),而 7.1.2 的公告及安全通告中均未出现相关 credit。