WordPress 7.2 定于 12 月 8 日发布:/random/ 随机跳转默认开启,Secrets API 被临时撤下
WordPress 7.2 已定档12 月 8 日发布。在 Beta 阶段,最需要站点运营者提前做决定的是新增的 /random/ 随机跳转:它在更新后的站点上默认开启,会把访客随机带到一篇已发布文章,而 WordPress 后台并没有提供关闭开关,只能靠代码关掉。此外,原本计划进入 7.2 的 Secrets API 已在 11 月 17 日被移除,而核心团队新增的 AI 相关部分全部面向开发者与插件,不会给访客或编辑带来可见的 AI 功能。
随机跳转并不是 7.2 周期一开始就确定的功能,它在代码里反复进出过一轮:
- 9 月 21 日首次出现在代码中,当时只是一个可选的
?random查询参数,站点必须让名为enable_random_content_redirect的过滤器返回true才会生效。 - 两天后(9 月 23 日)该改动被回退,提交信息写明:功能计划在 WordPress 7.2 落地,但仍需打磨。
- 10 月 16 日重新回归,形式改为
/random/重写规则,过滤器更名,默认值被设为true。 - 10 月 20 日随 Beta 1 一同进入版本。
目前最新的测试版是 Beta 5,WordPress 明确表示不要在生产站点上运行它;首个候选版本 RC1 原定于 11 月 17 日推出,因此最终发布前细节仍可能变化。
核心变化:/random/ 的实际行为
地址形式与固定链接
/random/ 及其分类、标签、作者归档、自定义文章类型的对应版本,都使用简洁固定链接(pretty permalinks)下的默认 base。这个 base 可翻译,并且固定链接设置页新增了一个字段来修改它。开发代码同时响应随机查询变量,因此首页和归档页上的 ?random 同样有效。自 11 月 16 日的代码变更起,带有该参数的搜索链接会重定向到去掉参数后的同一次搜索。
哪些内容会被选中
默认只有文章(post)符合条件,页面和附件不符合。自定义文章类型则需要同时满足三个条件:允许公开查询、拥有归档、且开发者没有用 'randomable' => false 注册。代码只会筛选出已发布且未设密码的文章。
如果站点上已经存在 slug 为 “random” 的已发布页面,该页面会覆盖随机跳转;当固定链接设置为使用文章名时,创建 slug 为 “random” 的文章也会造成同样的覆盖。Daniel Iser 提出这一隐患后,Peter Wilson 在评论中确认了该说法,并建议改用 “shuffle” 之类的 base 以避开冲突。
响应头与 404
跳转使用 302 状态码,代码会同时发送 no-cache 头,以及 X-Robots-Tag: noindex, follow。这个头部只作用于原始的 /random/ 请求,不覆盖被跳转到的目标文章。若查询没有匹配到任何内容,请求会返回 404。
随机查询走的是主 WP_Query,因此凡是会改变归档行为的 pre_get_posts 回调,同样会影响随机跳转的结果。只针对随机请求做处理的开发者,应改用 wp_is_random_content_query 判断。
关闭方式,以及一个必须避开的文档陷阱
关闭随机跳转需要在 mu-plugin 中加入一行:
add_filter( 'wp_enable_random_content_redirect', '__return_false' );
它会阻止 WordPress 生成随机内容的重写规则、隐藏固定链接页面上的 base 字段,并忽略该查询变量。[代码文档](https://github.com/WordPress/WordPress/blob/master/wp-includes/query.php)特别说明:改变过滤器取值后必须刷新固定链接(flush rewrite rules)。
需要留意的是,[11 月开发者汇总](https://developer.wordpress.org/news/2026/11/whats-new-for-developers-november-2026)中列出的过滤器名与代码里实际使用的并不一致 —— 汇总里写的是 `wp_enable_random_content_direct`,而这个名字在代码中根本不存在,直接照抄不会有任何效果。真正的名称是 `wp_enable_random_content_redirect`。
另外,[开发者公告](https://make.wordpress.org/core/2026/11/05/your-content-is-going-to-get-more-random)发布后,11 月 12 日至 17 日之间的代码变更又调整了重定向的触发时机、对搜索的处理方式以及文章的挑选逻辑。
影响与建议
- 升级前先查 slug 冲突:搜索站内是否存在 slug 为 “random” 的页面或文章。若存在,其优先级高于随机跳转,容易造成链接指向混乱。
- 判断是否需要关闭:默认开启意味着任何人都能刷出随机文章。对内容型站点风险有限,但涉及发票、报价单、客户专属页面等敏感内容的站点,落地前应先用 mu-plugin 关闭,刷新固定链接后再验证。
- 别照抄错误的过滤器名:从开发者汇总复制
wp_enable_random_content_direct不会生效,须使用wp_enable_random_content_redirect。 - 留意 noindex 的作用范围:它只保护
/random/请求本身,跳转落地的那篇文章仍可能被索引,SEO 敏感站点需自行评估。 - 关注最终版变动:截至 11 月 17 日,维护该功能的开发者尚未就其默认状态或 URL 结构发布任何调整公告;公告发出后到 12 月 8 日正式版之间,行为仍可能变化。
- 不要在生产环境运行 Beta 5,等 RC 与最终版。
- 同步关注其他 7.2 变更:Secrets API(供插件存储凭据)已于 11 月 17 日从7.2 中移除,此前 Matt Mullenweg 曾表态支持撤回该功能的请求;同时核心新增的 AI 部分仅是开发者与插件可用的工具,不会给访客或编辑带来可见的 AI 功能。
WordPress 7.2 上线前的最后阶段,核心团队做了一次少见的”自我回退”:原定随 7.2 发布的 Secrets API 在 11 月 17 日被撤出核心,理由既包含设计层面的路线分歧,也包含一个权限校验缺失;而 7.2 中真正落地的 AI 部分,则以三个”只读能力”的形式交付。
Secrets API 被撤回:设计争议叠加权限校验缺失
按最初的开发者说明,Secrets API 允许插件通过 libsodium 加密保存 API key、token 等敏感数据,底层复用 options 表;主机侧则可以通过一个 secrets.php drop-in,把这份存储替换成自己的 keyring 或其他外部存储。
11 月 17 日,WordPress 回退了该 API。提交信息开门见山:”Removes the Secrets API from WordPress 7.2 to allow more time for the API to mature before it ships in a future release.”(从 WordPress 7.2 中移除 Secrets API,为它留出成熟时间,未来某个版本再发布。) 推动回退的争议主要有两条:
- 同一个 API 是否该同时”写”和”读”外部密钥。 贡献者 Ryan McCue 认为,托管在 WordPress 之外的 secrets 应该只可读、绝不可写回 WordPress;而把写入做进这个特性、并且容易实现,会让 API 围绕这种设计”likely to ossify”(就此定型、难以再改)。他还指出,在这种设计下,基于硬件安全模块(HSM)的密钥存储相对一个已加密的数据库并没有额外保护。他的结论是:”I am a strong -1 on this feature”,应把该特性从 7.2 核心中撤出。
- 写入时根本没有校验权限。 Peter Wilson 发现,该 API 在设置 secrets 时从不检查
manage_secrets和manage_network_secrets这两个 capability。
Mullenweg 表态支持:”I agree with @rmccue here.”,两分钟后又补了一句:”现在也不是把自己变成这类高度敏感目标的好时机。” 开发者说明的作者 Eric Mann 则回应了”加密不足以保证安全”的论点:静态加密能防住的是”有人抱走硬盘”,但对 SQL 注入、mysqldump 泄露、备份桶配置错误都无济于事。他最初希望把 API 留在 7.2,并提到 AI 插件处理写入失败的一个提案方案(这也是 McCue 提到的议题之一);在 Wilson 的发现之后他改了口:”我并不兴奋,但同意更多时间能帮我们交付更扎实的基础设施”,并希望”至少以 7.3 为目标”。
对 AI 插件 1.5.0 的直接冲击
- AI 插件 1.5.0(10 月 29 日发布)把此前可选的 Key Encryption 实验,迁入了一份”捆绑版”的 Secrets API,用于存放插件自己的 AI 服务密钥。
- 插件维护者当时有一个处于打开状态的 PR #1362,准备把插件更新到与核心一致的版本。
- 回退发生后,曾经批准该 PR 的 Jeffrey Paul 表示,插件应改用”一种利用核心之外功能的方案”(use an approach here that leverages the functionality outside of core)。
- 截至 11 月 17 日,这个 PR 仍处于打开状态,1.5.0 仍是最新版本。
7.2 真正落地的 AI 部分:三个”只读能力”
背景上,AI 相关的”积木块”此前已进入核心。Roger Montti 在 5 月报道,7.0 一次性交付了其中四块,包括 WP AI Client 和面向 AI 服务的 Connectors 界面;10 月他又报道,WordPress 发布了规范的 MCP Adapter 插件,用于通过 Model Context Protocol(MCP)连接 AI 系统。
7.2 计划新增的是三个只读能力(read-only abilities)——即由其他应用调用的注册式 action:
- 查询内容
- 查询用户
- 查询 WordPress 设置
开发者还可以借助 AI client 构建 embedding(文本的数值表示),从而实现相似度搜索。
在”暴露”这件事上,核心团队把这三个能力标记为对 REST API、MCP 以及 AI agents 等客户端可见。但官方文档明确写道:”Exposure flags do not grant execution permission.”(暴露标志并不授予执行权限。)内容查询能力要求用户已登录,并检查该用户对返回文章是否具备读取权限。另需注意:WordPress 核心目前并不包含 MCP server。
编辑侧的实际体验仍留在 AI 插件内
据 AI 插件 1.5.0 的发布说明,插件提供了上述新能力的实现,预计与”今年 12 月随 WordPress 核心 7.2 到来”的版本完全一致;同时这次更新也带来了现有集成方式的破坏性变更(breaking changes)。
编辑器真正会用到的 AI 功能,目前仍主要留在插件内部,以”可选实验”形式测试,各自前提条件不同:
- 文字转语音(text-to-speech)
- 修订摘要(revision summaries)——内容会发送到站点所选的 AI provider
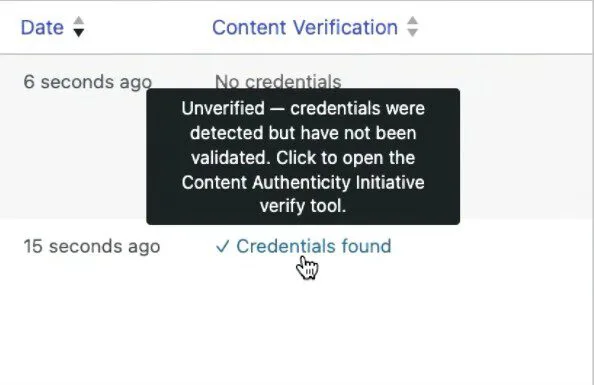
- Content Verification(内容验证):可识别 C2PA Content Credentials(一种为数字媒体提供来源信息的标准),但发布说明指出它”尚未对 C2PA Content Credentials 执行密码学验证”。插件截图中,检测到凭据时会标注”Unverified”(未验证)——即识别,不等于验签。
- MCP Access:决定插件在 MCP 上对外开放哪些内容。
面向代理(agent)的路线图
agentic-web 提案的判断是:Agent 今天已经能通过 WP-CLI、REST API 和文件管理完成相当多的事情,但这些方式通常需要本地访问权限或更复杂的配置。该提案计划在 WordPress 7.3 中正式实现面向 agent 的支持,并在 7.2 周期内先行开发基础组件。
影响与建议
- 插件作者:不要基于 7.2 的 Secrets API 做实现规划,该特性已被撤出核心,最早要观察 7.3 之后的表现;短期内密钥管理应放在核心之外实现,并自行校验
manage_secrets与manage_network_secrets。 - 使用 AI 插件 1.5.0 的站点:该版本内置了一份 Secrets API 副本,且官方已声明存在破坏性变更;调整集成或跟进升级前,先关注 PR #1362 的结论与后续版本。
- 想接入 AI 能力的站点:只读能力虽然对 REST API、MCP、AI agent 标记为暴露,但”暴露”不等于”授权”,权限边界落在登录状态与文章读取权限检查上;核心目前也没有内置 MCP server,需要自行提供。
- 依赖内容溯源的站点:Content Verification 目前只是识别 C2PA 凭据,”Unverified” 提示不能当作真伪结论,仍需自行完成验签。
值得测试的后台改动
7.2 在后台侧也带来了一批需要实际验证的调整,升级后建议逐项过一遍。
WordPress 7.2 进入候选版本阶段:后台资源拆分、SVG 图标,以及争议不断的 /random/
WordPress 7.2 的开发进入收尾冲刺:RC1 已于 11 月 17 日发布,RC2 定在 11 月 24 日、RC3 定在 12 月 1 日,12 月 7 日进行 dry run 与代码冻结,官方发布计划指向 12 月 8 日(不过 WordPress.org 的路线图页面仍写着 12 月 10 日)。这一版带来的变化,远不止一个小功能——后台与登录页的资源加载方式、图标体系、PHP 8.6 支持,以及那个把开发者笔记评论区搅成一团的 /random/ 路由,都值得单独梳理。
核心变化一:后台与登录页资源彻底拆分,图标改用 SVG
在 7.2 之前,登录页和后台各个页面共用打包好的 JavaScript 与样式表;7.2 把它们拆成了独立资源,WordPress 会逐个加载,并预取它判断你「接下来可能会访问」的下一个页面所需的资源。随之而来的是 load-scripts.php 和 load-styles.php 在本版本中被正式废弃。
需要注意的是,这项改动只作用于后台与登录页,前台不受影响。
同时,后台工具栏和菜单换成了新的 SVG 图标,取代了此前基于 Dashicons 字体实现的图标。如果你的插件曾经用 CSS 针对这些图标的 ::before 内容做过额外样式覆盖,升级后大概率需要复查。
另外两个与后台安全、操作相关的细节:
- Beta 5 起,创建应用程序密码(application password)时会发送通知邮件;
- 据 WordPress 官方说明,7.2 的目标之一是对 PHP 8.6 的完整支持。
核心变化二:/random/——从「新功能」变成「必须做的决策」
/random/ 会随机指向一篇已发布文章。这件事之所以让大量站点必须在 12 月 8 日之前做出选择,是因为只要它保持启用,没有密码的文章就可能随机出现在访客面前——这包括那些「公开可查询且带归档页」的自定义文章类型,即使它们根本没有出现在站点导航里。
哪些内容会被暴露
首先需要自查:哪些自定义文章类型是 publicly queryable 且拥有 archive。对其中不该出现的类型,加上 'randomable' => false 即可排除。
noindex 设置不会被继承
指向的文章不会带上 noindex 头,WordPress 的随机选择也不会自动跳过被 SEO 插件标记为 noindex 的文章。截至 11 月 16 日,开发者笔记里相关提问仍未得到官方答复。也就是说,如果你的站点靠 SEO 插件屏蔽搜索引擎抓取某些内容,需要自己确认 是否会成为绕过这道防线的入口。
/random/升级后可能先吃到 404
在带页面缓存或 CDN 的站点上,升级后 /random/ 可能直接返回 404,直到重写规则被刷新才会恢复。核心会在升级后的首次 wp-admin 请求时刷新重写规则(多站点环境下按站点逐个处理),但缓存层仍可能把那个 404 缓存下来。
主机团队的测试显示:在他们的平台上,缓存的 404 会一直存在,直到手动清理缓存;一位使用无页面缓存的共享主机的测试者则发现规则其实已经就位。稳妥做法是:升级后先访问一次后台,然后清理页面缓存。
性能问题已有修复
McCue 提出过担忧:随机排序会给大站点带来额外负载,尤其是爬虫反复访问 /random/ 的情况。Jorbin 于 11 月 10 日提交了针对超大型站点的性能工单,修复已于 11 月 17 日合入(changeset 65542)。
新实现不再对归档做随机排序,而是改为查找随机文章 ID;该 commit 的说明是,这种做法能让「单次请求的成本与文章总数无关」。不过仍有边界条件:当归档内容在文章 ID 序列中过于稀疏时,会回退到一个最多包含 1,000 篇随机排序文章的缓存池,而构建这个池仍需读取所有符合条件的文章。启用了持久化对象缓存的站点,该池可以被复用 10 分钟。
Mullenweg 的观点是,搜索和 REST 调用本来就有更多方式压垮站点。他同时提醒,架构_large归档的团队应在升级后留意日志里 /random/ 的重复命中情况。
影响与建议
给站点负责人
- 盘点自定义文章类型:确认哪些是 publicly queryable 且带 archive,对不该被随机访问的类型设置
'randomable' => false。 - 评估是否整体关闭
/random/:如果站点内容不适合随机曝光(如客户案例页、报价页、专有内容),直接关闭通常比逐个排除更省事。 - 升级后清理页面缓存:避免把升级瞬间的 404 缓存给用户。
- 用 RC1 做一次预演:要确认
/random/到底能触达哪些内容、以及对缓存的影响,最可靠的方式是在预发布环境安装 RC1 实测。
给插件与主题开发者
- 检查后台 CSS 中针对 Dashicons
::before的图标样式覆盖,SVG 切换后相关规则需要更新。 - 更新所有调用 content、user、settings 相关 abilities 的集成代码。
- 对公开文章类型提供退出
/random/的开关选项——在随机访问没有业务意义的产品类 CPT 上尤其如此。
给多站点代理公司
可以用一个 mu-plugin 在整个站点群中统一处理 /random/,注意过滤器名称的拼写必须完全正确,否则不会生效。
尚未定案的问题
/random/的 URL 结构可能还会改:Mullenweg 关于 URL 结构的评论可能会影响原始方案,开发者笔记中有不少评论者反对当前默认行为。- Secrets API 何时回归、以什么形态回归,仍是未知数;使用 AI 插件 Key Encryption 的站点,需要等它的下一个版本说明如何处理这次回退。
/random/是否会尊重 SEO 插件的 noindex 设置,至今没有结论。- 发布日期本身有两个版本:发布计划写 12 月 8 日,而路线图仍标注 12 月 10 日。
RC1 中会包含 Field Guide 和 7.2 分支代码,从这些文档中应当能看清 /random/ 最终被改成了什么样。此外,Agent 连接相关工作(范围不止于接入一个 MCP)以及核心中的授权工作,目标是落在 WordPress 7.3。