Royally 已于 2026 年 11 月 1 日正式对公众开放。它是 Royal MCP Pro 的云端一半,专门解决 AI agent 管理 WordPress 站点时最棘手的那类问题:当你要管的不止一个站,而是一打、三十个甚至八十个。
Royal MCP Pro 此前已经给了 Claude、ChatGPT 这类 AI agent 一条安全进入 WordPress 的通道。但对做代理公司(agency)的人来说,麻烦从来不是某一个站点——而是手上一大批站点在同一时间需要做同样的改动。
Royal Plugins 显然认同这一点,所以在插件发布后立刻着手做云端一侧,于是有了 Royally。
核心变化:Royally 上线后的能力盘点
一次连接,横跨全部站点
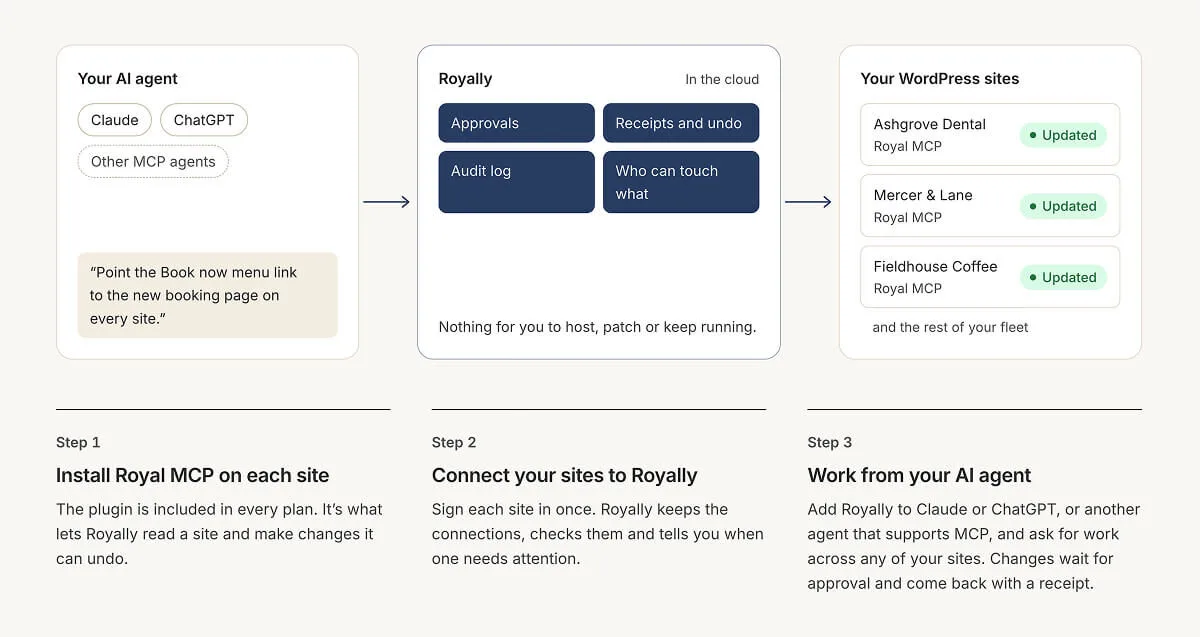
Royally 跑在云端,插件装在每个站点上,两者组合成「自托管插件 + 托管 MCP 服务」的混合形态。你的 AI agent 只需要连接 Royally 一次,就能从这一条连接里操作你负责的所有站点——既包括自有项目,也包括客户的站。
先审批、后执行,可整批回滚
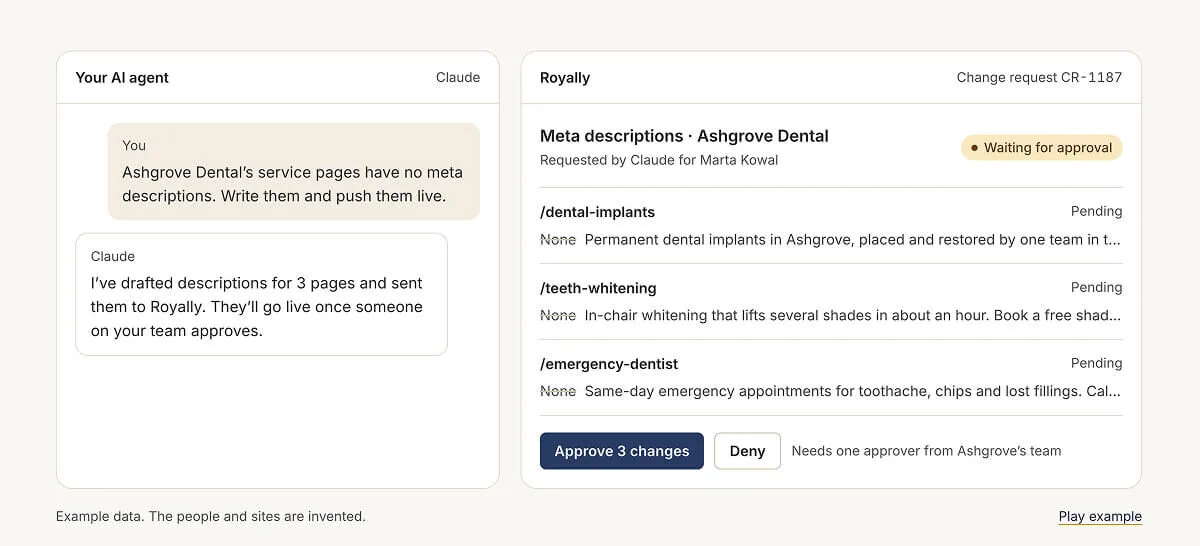
给 Royally 下一个跨站任务后,它会先在所有受影响的站点上预览改动并挂起,等你批准。批准后才真正执行,并回给你一份变更回执(receipt)。事后如果发现不对,任何通过 Royally 与 Royal MCP Pro 做出的改动都可以一键在全部站点上回滚。
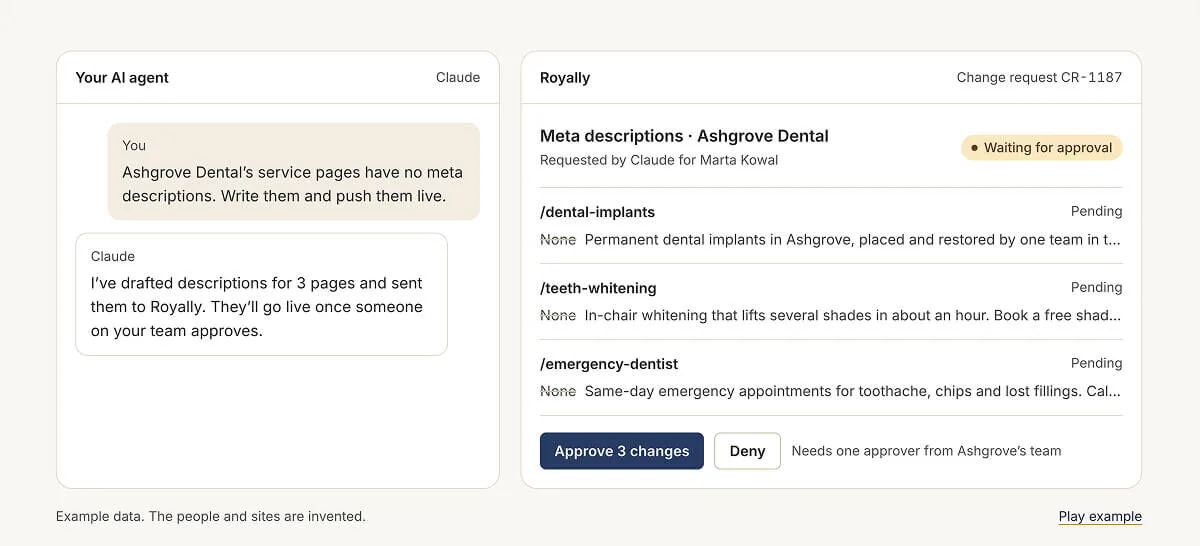
Royal Plugins 给出的几个场景很能说明它的用法:
- 「给我三个牙科站的所有服务页写 meta description。」
- 「把十二个加盟站的 Elementor 品牌色统一改掉。」
- 「今天这个漏洞公告涉及哪些站装了插件?在所有站上封掉攻击 IP。」
第三个例子尤其真实——深夜把漏洞公告和一大串客户站逐一比对时,最耗时间的往往不是修复,而是先搞清楚「我到底哪些站暴露了」。
与其他 MCP 插件共存
Royally 并不假装自己是 WordPress 里唯一的 MCP 方案。你可以同时把 Elementor 自家的 MCP、Easy MCP AI、AI Engine 连在 Royal MCP Pro 旁边,agent 通过同一条连接在同一站点上并行使用它们。
把 Royal 这类基于 OAuth 的工具,和使用 WordPress 应用密码(application passwords)的工具混用,能覆盖更复杂的任务场景。关键在于规则不变:不管最终是哪个插件执行的改动,都要等你批准,并统一落到同一份防篡改审计日志里。细节见 Royally 官方文档。
可用性监控、安全告警与白标报告
Royally 同时盯着每个已连接的站点:
- 每 5 分钟检查一次可用性;
- 对 PHP 错误、已知漏洞、新建的管理员账户发出告警;
- 通知可走邮件、Slack 或 Discord。
对代理公司和自由职业者来说,报告侧的价值恐怕不亚于监控侧:周报和月报以你自己的品牌发出,客户获得一个只读门户,能直接看到自己站上的情况,不用你再到处发截图。
定价与门槛
套餐从 $9/月(3 个站点) 起到 $79/月(100 个站点),每个套餐都包含 Royal MCP Pro 插件。如果想先体验单站那一侧,免费的 Royal MCP 插件 就在 WordPress 插件库里。
影响与建议
Royally 面向的群体很明确:Web 代理公司、开发者与自由职业者;同时也覆盖博主、内容创作者、WooCommerce 店主,以及同时运营多个站点的大型企业。
几个落地上的判断:
- 多站运营者应优先看治理层,而不是模型能力。 如果你已经在用 AI agent 操作 WordPress,真正需要评估的是审批流程和审计记录是否够用——能否明确回答「谁在什么时候改了哪个站、改了什么」。
- 先单站试点,再扩到全量。 用免费插件在单个站点上跑通审批—回滚链路,确认团队接受这套流程后,再迁到多站并行。
- 混用 MCP 插件时守住统一审计。 多个插件共用一条连接的前提是所有变更都进同一份日志,否则出问题时反而更难定位。
- 告警通道提前配好。 可用性轮询是每 5 分钟级别的,邮件、Slack、Discord 三种通知方式建议按值班习惯选定。
总体来看,单站 MCP 服务器本来就是 WordPress 领域 AI 化的第一步,但对站点数量超过个位数的人来说,价值集中在协同层——审批、回滚、清晰的责任记录。Royally 押的是治理层这条线,这个判断看起来是对的。