WordPress 7.1.4 修复 22 个漏洞:今年第七次核心安全更新
版本节奏与发布情况
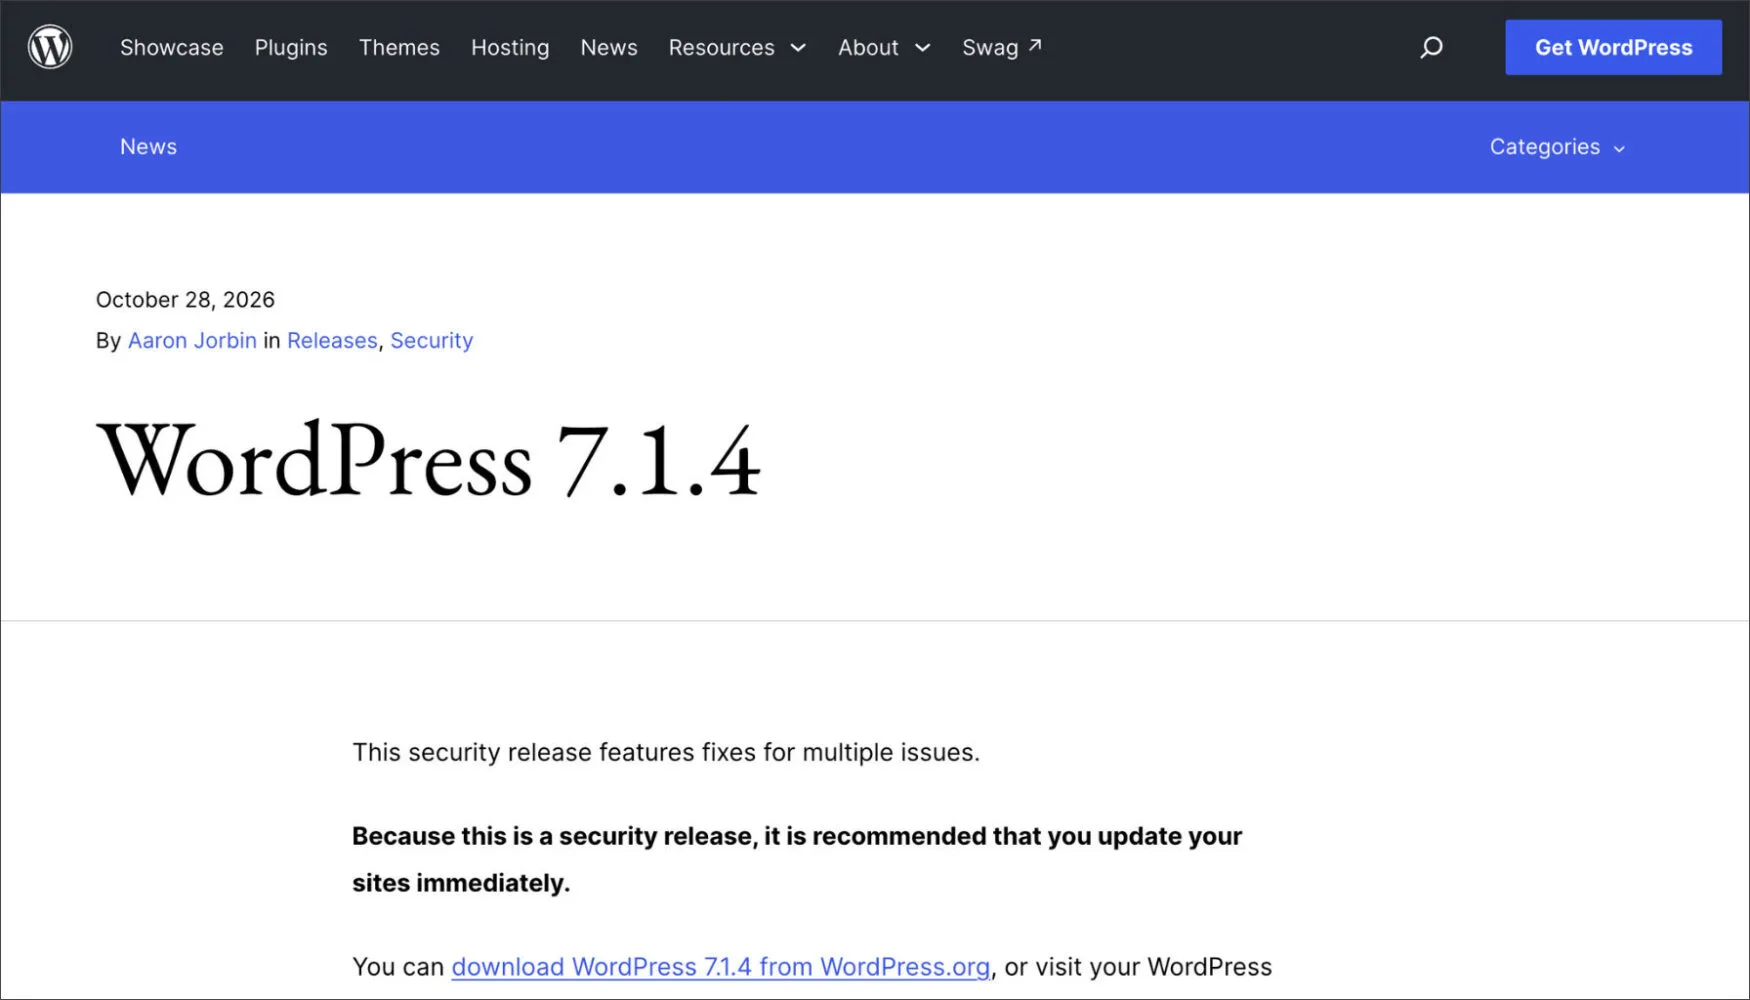
开启了自动后台更新的站点已经完成升级,官方发布说明建议其余站点立即更新。
回顾今年的发布序列:
- 7 月:紧急发布 7.0.2,随后 8 月推出 7.0.3 和 7.0.4
- 9 月 17 日:7.1.1 修复 11 个安全问题
- 五天后:7.1.2 修补了一个严重级别(RCE)漏洞
- 10 月 6 日:7.1.3 修复 7 个漏洞
- 10 月:7.1.4 修复 22 个漏洞
各版本间隔从 5 天到 5 周不等,折算下来大约每两三周就有一次安全发布;仅今年 7 月以来,核心累计修补的漏洞已超过 50 个。
所有修复都已回合到仍在安全更新支持范围内的各分支,最早可追溯至 WordPress 4.7,同时也已包含在 WordPress 7.2 Beta 3 中。下一个大版本 WordPress 7.2 计划于 12 月 8 日发布。
漏洞构成:绝大多数需要账户才能利用
据 Patchstack 安全研究负责人 Dave Jong 的梳理,除一个例外,几乎所有漏洞都需要登录账户才能利用,且通常只需 Contributor(贡献者)级别权限。唯一的例外是升级流程中的一处竞态条件,无需登录即可导致远程代码执行。
该升级漏洞的原理是:WordPress 安装或更新任何内容时,会把安装包解压到 wp-content/upgrade/ 目录,而这个目录在公网上可直接访问。在 7.1.4 之前,该目录名是可预测的,同时负责阻止目录列表的清理逻辑会删掉相关文件。
在更新的那几秒钟里,一套完整的 WordPress 安装就暴露在可猜测、可浏览的路径上。
Jong 指出,虽然这个时间窗口极短、实际利用难度大,但它不需要任何账户,并且每次更新都会重新出现。7.1.4 的修复方式是把目录名改为不可预测。
按 Patchstack 的统计,22 条安全公告中有 7 条与 WordPress 的 Interactivity API 有关。Contributor 可以在文章中植入 HTML 过滤器未能拦截的指令,访客加载页面时浏览器会执行这些指令。
其余修复覆盖:多个区块和 Customizer 中的跨站脚本(XSS)问题、一个会把未发布的 Customizer 改动暴露给匿名访客的漏洞,以及一处权限问题——某些自定义角色可以读取并编辑他们无权编辑的文章的备注。
报告来源:Anthropic 已是常客
漏洞报告数量的激增与 HackerOne 计划上涌入的报告潮直接相关:该计划在过去 90 天内收到 2,306 份报告,而在今年 1 月之前的十年里,月均报告量只有 20 到 30 份。
在这批报告的署名中:
- Anthropic 贡献了两份报告——个人数据删除请求界面的一个存储型 XSS,以及多点网络 Network Users 界面上未转义用户名的加固修复。这是自 8 月以来第四次在核心安全版本中致谢 Anthropic,此前 7.0.3、7.1.1 和 7.1.3 均有署名。
- Awesome Motive 的 Rafie Muhammad 报告了两个 XSS 漏洞。
- Umut Bayram 报告了上述升级竞态条件。
- WordPress 安全团队成员自主发现了相当大比例的问题,包括 Ben Bidner、Alex Concha、Jon Surrell、Luis Herranz 和 Weston Ruter。此外还有多位独立研究者被致谢,其中部分 Interactivity API 漏洞由多人共同报告。
影响与建议
除了尽快升级,Jong 建议站点负责人排查当前谁持有 Contributor 及以上级别的访问权限——除了两个漏洞之外,所有漏洞的起点都是这个权限层级。他同时建议在服务器层面阻断那处升级漏洞。
对使用 Interactivity API 的多站点,或低权限贡献者较多的站点,可额外关注相关指令注入风险,并在升级后复核自定义角色的权限配置。